Prostir

調査記事

AI Agentのセキュリティ監査チェックリスト

AI Agentのセキュリティ監査では、実ユーザーの本人確認、ツール、データ、決済を扱う前に、指示だけでなく製品 境界全体を検証します。Prostir初の外部監査は承認された3段階で行われ、業務へ直接影響する重大 1件を含む8件の脆弱性が見つかりました。

読む前に

公開内容

攻撃に使える詳細を公開せず、Prostir初の外部監査を基に監査、修正、再試験を進める実践計画。

に最適

実ユーザー向けAI AgentまたはAI 基盤を準備する創業者、製品 責任者、技術的 チーム。

作業が行われる場所

AI Agentセキュリティ監査 · ペネトレーションテスト · アクセス制御 · リリースチェック

01

監査で確認する範囲

アプリケーションとAgentを一緒に検証します。本人確認、認証、認可、テナント分離、データ、MCP/API ツール、メモリ、アップロード、決済、機密情報、ログ、制限、承認、復旧が対象です。

有効な テストの前に範囲、テスト アカウント、手法、時間帯、停止条件、根拠の扱い、責任者 承認を書面で合意します。

結果は特定日時のリスク スナップショットであり、絶対安全の証明書ではありません。業務 影響順に直し、アクセス、ツール、メモリ、決済、モデル、基盤の重要変更後に再監査します。
02

Prostirで実施した3段階

  1. 01
    Passive 事前調査

    基盤 サーバーへリクエストを送らず、DNS、サブドメイン、公開OSINT、技術 識別情報を調べました。

  2. 02
    有効な 事前調査

    承認された範囲内でポート、ヘッダー、エンドポイント、スキャナー 信号を確認し、ツールの出力は手動で再確認しました。

  3. 03
    アプリケーション テスト

    通常ユーザーの流れと根拠ある仮説で認証、決済 流れ、アクセス 制御、製品 ロジックを検証しました。次の段階は前のレポートを責任者が承認してから開始しました。

03

安全に公開できる事実

最初の監査はRuslan Siniaievが実施し、8件の脆弱性を文書化しました。うち1件は業務へ直接影響する重大でした。記事のリンクから彼のLinkedIn プロファイルを確認できます。

各段階には再現手順と根拠を含むPDF レポートがあります。公開するのは方法と意思決定で、エンドポイント、悪用 連鎖、認証情報、修正詳細ではありません。

AIは開発を速めますが、もっともらしいコードに認可やロジックの欠陥が残ることがあります。独立レビュー、修正、再試験は人が責任を持ちます。

04

指摘事項を公開 判定基準へ変える

レポートは、各リスクに責任者、リリース 判断、修正確認の根拠が揃って初めて価値を生みます。

  1. 01
    業務 影響で優先する

    資産、必要アクセス、影響、再現性、暫定制御、責任者、期限を記録し、未解決重大 リスクがあればリリースを止めます。

  2. 02
    責任を持つ境界で直す

    認可、検証、状態、決済、データ、ツール、基盤を情報源で修正し、指示やUI 文面で症状を隠しません。

  3. 03
    再試験し根拠を残す

    同じ再現、近接する悪用 事例、回帰を実行し、機密詳細を出さず日付付き結果を保存します。

05

Prostirの位置づけ

Prostirでは、SaaS バックエンド全体を書かずに自分のAgentsを構築、収益化、公開できます。経路は短くなりますが、アクセス、ツール、データ、決済、ロジックの検証は必要です。

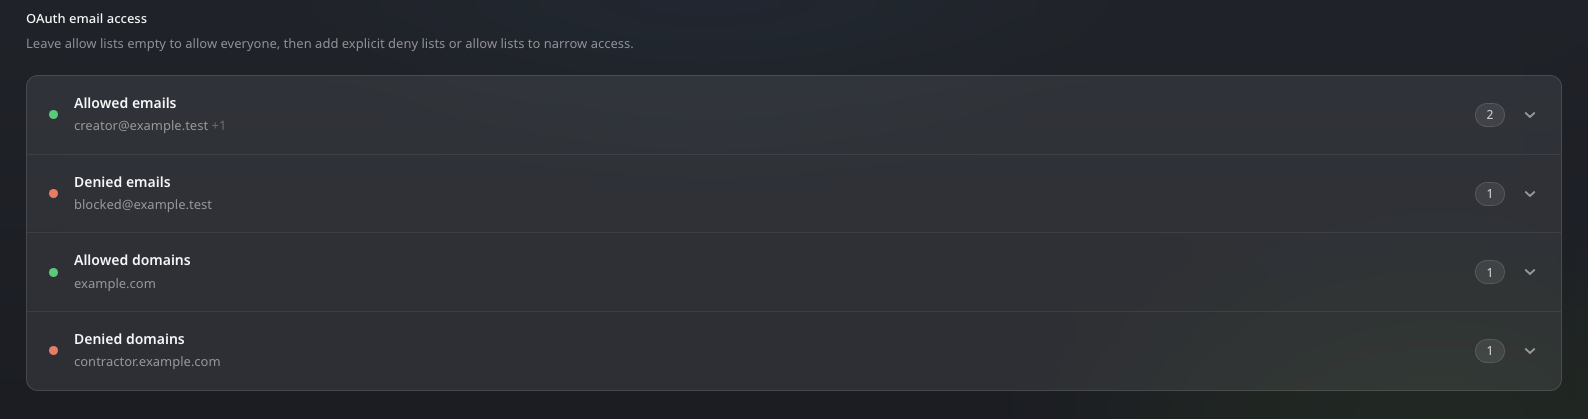
新しいAgentsは既定 非公開で、OAuth-最初、明示的な範囲を限定した代替、正確な責任範囲、制限付き ツールを持ちます。これらは監査で確認すべき制御です。

最初の外部監査により、より広いリリース前に具体的リスクが見えました。次の根拠は修正と独立再試験です。

許可および拒否するメールとドメインを表示した Prostir Agent の OAuth アクセスポリシー
画像を選択するとフルサイズで開きます。
06

非公開の情報やセキュリティは大丈夫?

それぞれの情報を、どの人、製品、ツールに使わせるか決めよう。仕事に必要なアクセス権だけを与え、選んだモデルがどこでデータを処理するかも考える。Companyは非公開の作業スペースだが、非公開に見えるリンクだけではアクセス制御にならず、セキュリティ認証の証拠にもならない。

Prostirでの例

問い合わせ対応用のAgentには、顧客データベース全体ではなく、承認済みの方針へのアクセスを与える。Storeの顧客の好みは共有の商品情報から分けて非公開にし、違うユーザーで使ったときの動きも試そう。

知識のつながりを確認してから、Builderでエージェントのルールを更新する。

まず確かめること

権限、モデル提供元の規約、機密情報を含む項目を見直す。実際の業務情報を入れて共有する前に、別のユーザーで、権限のないアクセスが拒否されるか試そう。

答えるだけでなく、仕事を進める ツールと外部サービス。
ツールと外部サービス。

ソリューション

仕事の進め方に合わせるAIエージェント作成ツール

仕事、事業の情報、利用者への経路がはっきりしたエージェント。実際の依頼で試し、参照元と許可された操作を確認して、招く前にBuilderで調整できる。

ソリューション

次のエージェントは、今の仕事から。

顧客の質問や定型業務を1つ選び、自分の知識でAgentを作ろう。カード不要のCreator・7日間体験から始められる。

画像プレビュー