Prostir

Onderzocht artikel

Checklist voor beveiliging-controle van een AI Agent

Een beveiliging-controle van een AI Agent moet de volledige productgrens testen, niet alleen de instructie, voordat echte identiteiten, hulpmiddelen, gegevens, betalingen of klanten worden gebruikt. Prostirs eerste externe beoordeling had drie goedgekeurde fasen en vond acht kwetsbaarheden, waaronder één kritieke met directe bedrijfsimpact.

Voordat je leest

Wat wordt gepubliceerd

Een praktisch plan voor controle, herstel en hertest op basis van Prostirs eerste externe beoordeling, zonder bruikbare aanvalsinformatie te publiceren.

Beste voor

Oprichters, product verantwoordelijken en technische companies die een AI Agent of AI-platform voorbereiden op echte gebruikers.

Waar het werk gebeurt

Beveiliging-controle AI Agent · Penetratietest · Toegangscontrole · Launch-checklist

01

Wat de controle moet omvatten

Proef applicatie en Agent samen: identiteit, authenticatie, autorisatie, isolatie, gegevens, MCP- en API-hulpmiddelen, geheugen, uploads, betalingen, secrets, logboeken, limieten, goedkeuringen en herstel.

Leg vóór actieve tests reikwijdte, testaccounts, methoden, tijden, stopvoorwaarden, bewijsbeheer en goedkeuring van de verantwoordelijke schriftelijk vast.

Het resultaat is een gedateerde risico-opname, geen absoluut certificaat. Herstel op bedrijfsimpact en proef opnieuw na wezenlijke wijzigingen in toegang, hulpmiddelen, geheugen, betalingen, modellen of infrastructuur.
02

De drie fasen voor Prostir

  1. 01
    Passieve verkenning

    DNS, subdomeinen, publieke OSINT en technologiefingerprints worden onderzocht zonder requests naar de platformservers.

  2. 02
    Actieve verkenning

    Binnen de goedgekeurde reikwijdte worden poorten, headers, toegangspunten en scannersignalen gecontroleerd en handmatig bevestigd.

  3. 03
    Applicatietest

    Normale gebruikersflows en onderbouwde hypotheses testen authenticatie, betaling, toegang en logica. Elke fase begint pas na goedkeuring van het vorige rapport.

03

Wat veilig gepubliceerd kan worden

Ruslan Siniaiev voerde de eerste beoordeling uit: acht gedocumenteerde kwetsbaarheden, één kritiek met directe bedrijfsimpact. De link in het Artikel opent zijn LinkedIn-profiel.

Elke fase leverde een PDF met reproductiestappen en bewijs. We publiceren methode en beslisdiscipline, niet toegangspunten, aanvalsketen, credentials of details van de oplossing.

AI kan ontwikkeling versnellen, maar aannemelijke code kan autorisatie- en logicafouten verbergen. Onafhankelijke beoordeling, herstel en hertest blijven menselijke verantwoordelijkheid.

04

Maak bevindingen een launch-gate

Een rapport levert pas waarde wanneer elk risico een verantwoordelijke, releasebesluit en bewijs van de oplossing heeft.

  1. 01
    Prioriteer bedrijfsimpact

    Leg asset, vereiste toegang, impact, reproduceerbaarheid, tijdelijke controle, verantwoordelijke en deadline vast; stop lancering bij een open kritiek risico.

  2. 02
    Herstel bij de eigenaar van de grens

    Corrigeer autorisatie, validatie, state, betaling, gegevens, hulpmiddelen of infrastructuur bij de bron, niet in de instructie of UI-tekst.

  3. 03
    Hertest en bewaar bewijs

    Herhaal reproductie, nabije misbruikgevallen en regressies; bewaar het gedateerde resultaat zonder gevoelige details.

05

De rol van Prostir

Met Prostir bouwen, monetariseren en implementeren creators eigen Agents zonder de volledige SaaS-serversysteem te programmeren. Toegang, hulpmiddelen, gegevens, betalingen en logica moeten nog steeds worden geverifieerd.

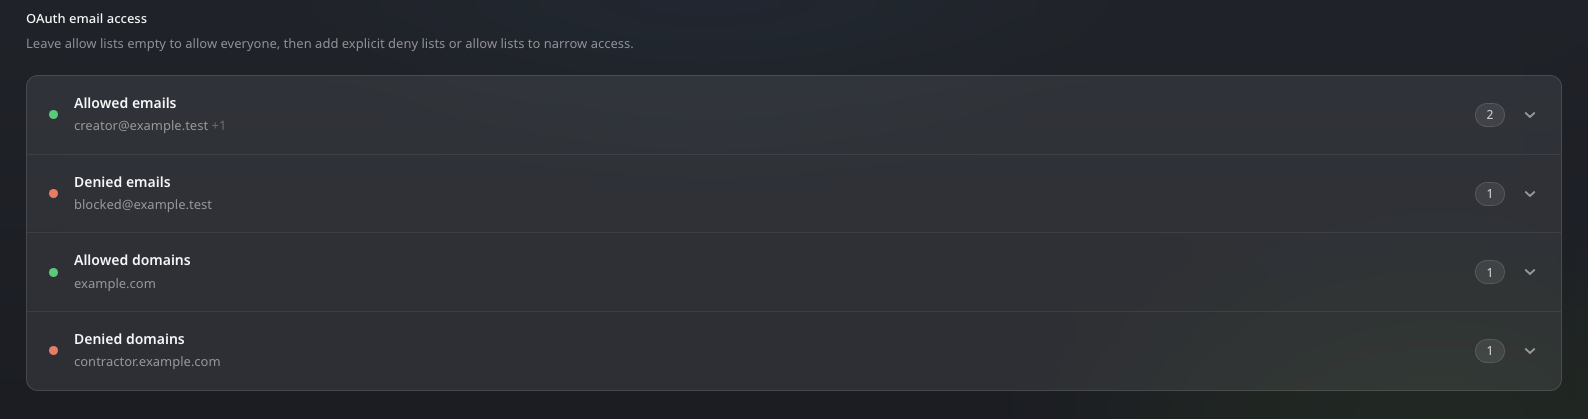
Nieuwe Agents zijn standaard privé, met OAuth eerst, expliciete scoped alternatieven, exact ownership en begrensde hulpmiddelen. Deze controles moeten getest worden.

De eerste externe controle maakte concrete risico's zichtbaar vóór bredere versie. Het volgende bewijs is herstel gevolgd door een onafhankelijke hertest.

OAuth-toegangsbeleid van Prostir Agent met toegestane en geweigerde e-mails en domeinen
Selecteer de afbeelding om deze op volledige grootte te openen.
06

Hoe zit het met privégegevens en beveiliging?

Bepaal welke mensen, producten en hulpmiddelen welke informatie mogen gebruiken. Geef de taak alleen de benodigde rechten en kijk waar het gekozen model gegevens verwerkt. Company is een privéwerkomgeving; een link die privé lijkt, is op zichzelf geen toegangscontrole of bewijs van een beveiligingscertificering.

Een voorbeeld in Prostir

Geef een ondersteuningsagent toegang tot goedgekeurde regels in plaats van de hele klantendatabase. Houd privévoorkeuren van een Store-klant gescheiden van gedeelde productgegevens en test de toegang met verschillende gebruikers.

Bekijk de verbonden kennis en pas daarna de regels van de agent aan met Builder.

Wat je eerst controleert

Bekijk rechten, voorwaarden van de modelaanbieder en gevoelige velden. Test met een andere gebruiker of toegang wordt geweigerd voordat je echte bedrijfsgegevens deelt.

Maak van een antwoord nuttig werk Hulpmiddelen en gekoppelde diensten.
Hulpmiddelen en gekoppelde diensten.

Oplossingen

AI-agentbouwer voor het werk van je bedrijf

Een Agent met een heldere taak, jouw bedrijfscontext en een werkende toegang voor de juiste mensen. Proef echte verzoeken, bekijk bronnen en toegestane acties en verbeter het gedrag in Builder voordat je anderen uitnodigt.

Oplossingen

Je volgende Agent begint bij je werk.

Kies één klantvraag of terugkerende taak en bouw er met eigen kennis een Agent voor. Begin met de Creator-proefperiode van 7 dagen zonder betaalkaart.

Afbeeldingsvoorbeeld