Prostir

Досліджена стаття

Чекліст аудиту безпеки AI-агента перед запуском

Аудит безпеки AI-агента має перевіряти не лише промпт, а всю систему до того, як вона отримає реальні акаунти, дані, інструменти, платежі й користувачів. Перший зовнішній аудит Prostir пройшов у три погоджені фази та виявив вісім вразливостей, одну з них — критичну для бізнесу.

Перед читанням

Що публікуєш

Практичний план аудиту, виправлення й повторної перевірки на основі першого зовнішнього пентесту Prostir без розкриття експлойтів.

Кому підходить

Фаундери, власники продукту й технічні команди, які готують AI-платформу або Agent до реальних користувачів.

Де відбувається робота

Аудит безпеки AI · Пентест · Контроль доступу · Чекліст запуску

01

Що перевіряти перед запуском

Перевіряй застосунок і Agent як одну систему: ідентичність, вхід, авторизацію, ізоляцію, дані, MCP та API інструменти, пам'ять, завантажені матеріали, оплату, секрети, логи, ліміти, підтвердження й відновлення. Надійний промпт не виправить помилку в доступі або платежах.

До активної фази письмово погодь обсяг, тестові ролі, дозволені методи, час, умови зупинки, роботу з доказами й контакт власника. Не запускай сканер чи спроби експлуатації проти живої системи без прямого дозволу.

Результат — це датований зріз ризиків, а не сертифікат абсолютної безпеки. Виправляй за впливом на бізнес і повторюй перевірку після змін у доступі, інструменти, пам'яті, платежах, моделях чи інфраструктурі.
02

Три фази аудиту Prostir

  1. 01
    Пасивна розвідка

    DNS, субдомени, публічний OSINT і відбитки технологій перевіряються без запитів до серверів платформи. Так формується карта поверхні до активного тестування.

  2. 02
    Активна розвідка

    У погоджених межах перевіряються порти, заголовки, кінцеві точки і сигнали сканерів. Кожен сигнал підтверджується вручну, щоб шум інструмента не став хибним висновком.

  3. 03
    Тестування застосунку

    Звичайні сценарії користувача й гіпотези з попередніх фаз перевіряють автентифікацію, платіж потік, контроль доступу та логіку продукту. Наступна фаза починається лише після підтвердження власника.

03

Що можна розповісти безпечно

Перший аудит виконав Руслан Сіняєв: зафіксовано вісім вразливостей, серед них одну критичну з прямим впливом на бізнес. Кнопка у статті веде на LinkedIn Руслана.

Кожна фаза завершилася PDF-звітом із доказами й кроками відтворення. Публічними лишаються метод і продуктовий висновок, а не кінцеві точки, ланцюжок атаки, облікові дані чи деталі виправлення.

AI пришвидшує розробку, але правдоподібний код усе одно може приховати помилки авторизації та бізнес-логіки. Незалежна перевірка, рішення власника, усунення і повторна перевірка залишаються людською відповідальністю.

04

Перетвори висновки на випуск контрольний бар’єр

Звіт має цінність лише тоді, коли кожна знахідка отримує власника, рішення щодо релізу й доказ виправлення.

  1. 01
    Розстав пріоритет за впливом

    Зафіксуй актив, потрібний доступ, наслідки, повторюваність, тимчасовий контроль, власника й строк. Невиправлена критична проблема блокує реліз.

  2. 02
    Виправ джерело проблеми

    Коригуй авторизацію, валідацію, стан, оплату, дані, інструменти або інфраструктуру у власника контракту, а не ховай симптом у UI чи промпті.

  3. 03
    Повтори тест і збережи доказ

    Відтвори первинний сценарій, сусідні зловживання випадки і регресія шлях, зафіксуй дату та залишковий ризик без розкриття чутливих деталей.

05

Де тут Prostir

Prostir дає змогу створювати, монетизувати й розгортати власні Agents без написання навколишнього SaaS серверна частина. Це скорочує шлях до продукту, але не скасовує перевірку доступу, інструменти, даних, оплат і бізнес-логіки.

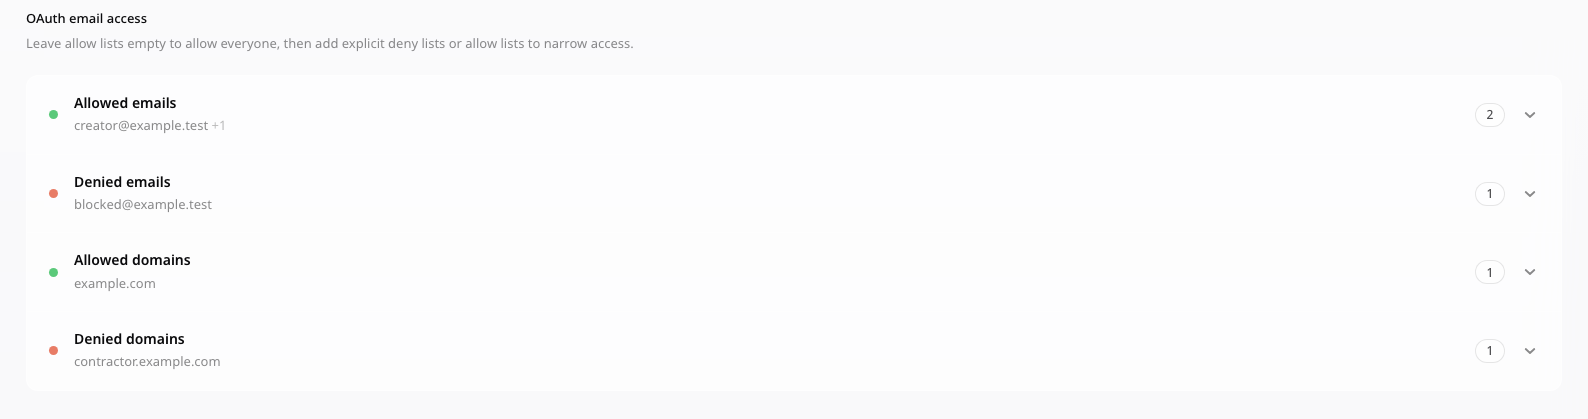
Нові Agents приватні за замовчуванням, використовують OAuth-перший доступ, явні обмежений обсягом альтернативи, точного власника й обмежені інструменти. Це контроли, які треба тестувати, а не привід відмовитися від тестування.

Перший зовнішній аудит зробив ризики конкретними до ширшого релізу. Наступний доказ — виправлення та незалежний повторна перевірка; деталі вразливостей залишаються приватними до безпечного погодженого розкриття.

Політика OAuth-доступу Prostir Agent із дозволеними та забороненими email і доменами
Реальний інтерфейс Prostir із демонстраційними даними. Натисни зображення, щоб відкрити його у повному розмірі.

Рішення

Платформа для створення ШІ-агентів як власних продуктів

У Prostir ти збираєш один керований Agent, перевіряєш його на реальних питаннях, підключаєш потрібні матеріали й дії, а потім відкриваєш приватний або свідомо обраний публічний доступ. Не треба окремо будувати хостинг, систему входу та доставку в підтримувані AI-клієнти.

Рішення

Обговорімо твого першого Agent

Розкажи, для кого він працює, який результат має давати, які матеріали використовує і що йому не можна робити. Ми допоможемо окреслити перший перевірюваний реліз.