Prostir

Artigo pesquisado

Lista de verificação de auditoria de segurança para Agent de IA

Uma auditoria de segurança de Agent de IA deve testar o produto inteiro, não apenas o instrução, antes de usar identidades, ferramentas, dados, pagamentos ou clientes reais. A primeira revisão externa do Prostir teve três fases aprovadas e encontrou oito vulnerabilidades, uma crítica para o negócio.

Antes de ler

O que você publica

Um plano por fases para auditar, corrigir e testar novamente, baseado na primeira revisão externa do Prostir sem expor exploits.

Melhor para

Fundadores, responsáveis de produto e equipas técnicas que preparam um Agent ou plataforma de IA para utilizadores reais.

Onde o trabalho acontece

Auditoria de segurança IA · Pentest · Controlo de acesso · Lista de verificação de lançamento

01

O que a auditoria deve cobrir

Teste aplicação e Agent juntos: identidade, autenticação, autorização, isolamento, dados, ferramentas MCP/API, memória, ficheiros, pagamentos, segredos, registos, limites, aprovações e recuperação.

Antes da fase ativa, acorde por escrito âmbito, contas de teste, métodos, horário, condições de paragem, gestão de provas e aprovação do proprietário.

O resultado é uma fotografia datada do risco, não um certificado absoluto. Corrija por impacto e repita após mudanças importantes em acesso, ferramentas, memória, pagamentos, modelos ou infraestrutura.
02

As três fases usadas no Prostir

  1. 01
    Reconhecimento passivo

    DNS, subdomínios, OSINT público e impressões tecnológicas são revistos sem pedidos aos servidores da plataforma.

  2. 02
    Reconhecimento ativo

    Dentro do âmbito autorizado, portas, headers, pontos de acesso e sinais de scanners são verificados e confirmados manualmente.

  3. 03
    Teste da aplicação

    Fluxos normais e hipóteses testam autenticação, pagamentos, acesso e lógica. Cada fase só começa após aprovação do relatório anterior.

03

O que pode ser publicado em segurança

Ruslan Siniaiev fez a primeira revisão: oito vulnerabilidades foram documentadas, incluindo uma crítica com impacto direto no negócio. O link deste Artigo abre o LinkedIn dele.

Cada fase gerou um PDF com provas e reprodução. Publicamos método e aprendizagem, não pontos de acesso, cadeia de ataque, credenciais ou detalhes da correção.

A IA acelera o desenvolvimento, mas código plausível ainda esconde falhas de autorização e lógica. Revisão independente, correção e reteste continuam humanos.

04

Transforme findings numa barreira de lançamento

Um relatório só cria valor quando cada risco tem responsável, decisão e prova da correção.

  1. 01
    Priorize por impacto

    Registe ativo, acesso, impacto, reprodução, controlo temporário, responsável e prazo; bloqueie o lançamento perante risco crítico.

  2. 02
    Corrija no dono do contrato

    Repare autorização, validação, estado, pagamentos, dados, ferramentas ou infraestrutura na origem, não num instrução.

  3. 03
    Repita e guarde evidência

    Execute a reprodução, abuse cases próximos e regressões; preserve o resultado datado sem divulgar detalhes sensíveis.

05

Onde o Prostir entra

O Prostir permite criar, monetizar e publicar Agents próprios sem programar todo o sistema servidor SaaS. Isso encurta o caminho, mas não elimina a revisão de acesso, ferramentas, dados, pagamentos e lógica.

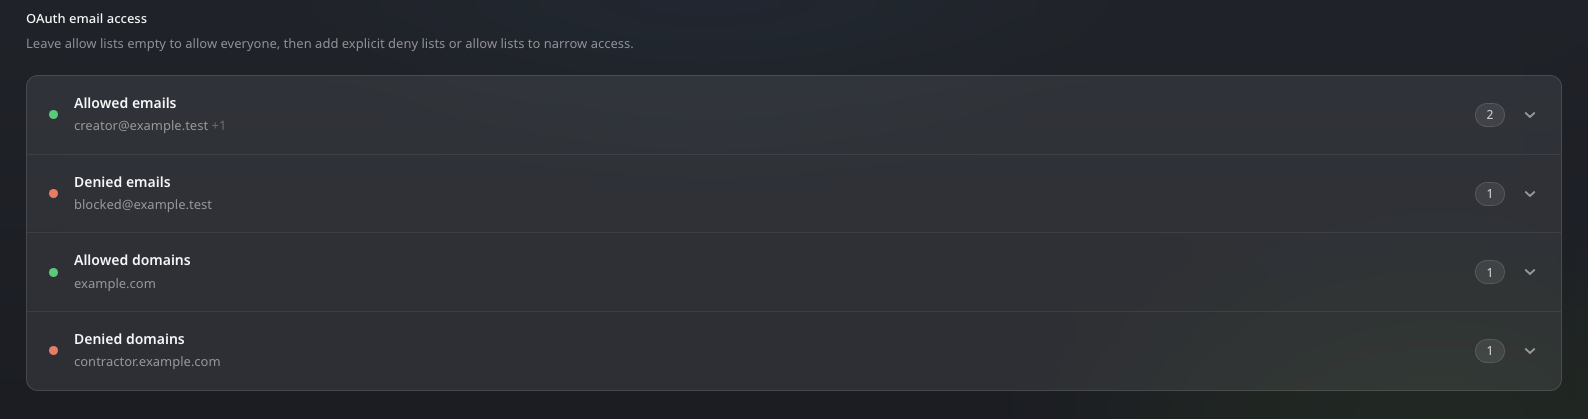
Agents novos são privados por defeito, com OAuth primeiro, alternativas scoped explícitas, proprietário exato e ferramentas limitadas. Estes controlos precisam de ser testados.

A primeira auditoria externa tornou riscos concretos visíveis antes de uma abertura maior. A próxima prova é a correção seguida de reteste independente.

Política de acesso OAuth do Prostir Agent com emails e domínios permitidos e negados
Selecione a imagem para a abrir em tamanho completo.
06

E as informações privadas e a segurança?

Decida quais pessoas, produtos e ferramentas podem usar cada informação. Dê à tarefa apenas o acesso necessário e considere onde o modelo escolhido processa os dados. O Company é um espaço privado; um link que parece privado, por si só, não controla o acesso nem comprova uma certificação de segurança.

Um exemplo no Prostir

Dê a um Agent de atendimento acesso às políticas aprovadas, em vez de a todo o banco de dados de clientes. Mantenha as preferências privadas de um cliente do Store separadas dos fatos compartilhados sobre produtos e teste a experiência com usuários diferentes.

Explore as relações entre os conhecimentos e atualize as regras do agente com o Builder.

O que conferir primeiro

Revise as permissões, os termos do provedor do modelo e os campos sensíveis. Teste a recusa de acesso com outro usuário antes de compartilhar o produto com informações reais do negócio.

Da resposta à ação útil Ferramentas e serviços conectados.
Ferramentas e serviços conectados.

Soluções

Construtor de agentes de IA para o jeito que seu negócio trabalha

Um agente com tarefa clara, contexto do negócio e acesso para quem precisa dele. Teste pedidos reais, confira fontes e ações permitidas e ajuste no Builder antes de convidar outras pessoas.

Soluções

Seu próximo agente começa pelo seu trabalho.

Escolha uma pergunta de cliente ou tarefa recorrente e crie um agente com seu conhecimento. Comece os 7 dias de teste do Creator, sem cartão.

Visualização de imagem