Prostir

Researchbaseret artikel

Tjekliste til sikkerhedsrevision af AI-agent

En sikkerhedsrevision af en AI-agent skal teste hele produktgrænsen, ikke kun prompten, før systemet får rigtige identiteter, værktøjer, data, betalinger eller kunder. Prostirs første eksterne gennemgang fulgte tre godkendte faser og fandt otte sårbarheder, heraf én kritisk med direkte forretningspåvirkning.

Før du læser

Hvad bliver offentliggjort

En praktisk plan for version, rettelse og gentest baseret på Prostirs første eksterne version uden at offentliggøre udnyttelige detaljer.

Bedst til

Founders, produktejere og tekniske companies, der forbereder en AI-agent eller AI-platform til virkelige brugere.

Hvor arbejdet foregår

Sikkerhedsrevision AI-agent · Penetrationstest · Adgangskontrol · Lanceringstjekliste

01

Det skal revisionen dække

Test applikation og Agent sammen: identitet, autentificering, autorisation, isolation, data, MCP- og API-værktøjer, hukommelse, filer, betalinger, secrets, logfiler, grænser, godkendelser og gendannelse.

Aftal skriftligt omfang, testkonti, metoder, tider, stopbetingelser, bevishåndtering og ejerens godkendelse før aktiv test.

Resultatet er et dateret risikobillede, ikke et absolut certifikat. Ret efter forretningspåvirkning og gentest efter væsentlige ændringer i adgang, værktøjer, hukommelse, betaling, modeller eller infrastruktur.
02

De tre faser hos Prostir

  1. 01
    Passiv rekognoscering

    DNS, subdomæner, offentlig OSINT og teknologifingeraftryk undersøges uden kald til platformens servere.

  2. 02
    Aktiv rekognoscering

    Inden for godkendt omfang kontrolleres porte, headers, adgangspunkter og scannersignaler, og fund bekræftes manuelt.

  3. 03
    Applikationstest

    Almindelige brugerflows og begrundede hypoteser tester autentificering, betaling, adgang og logik. Hver fase starter først efter godkendelse af den forrige rapport.

03

Det kan offentliggøres sikkert

Ruslan Siniaiev udførte den første gennemgang: otte dokumenterede sårbarheder, én kritisk med direkte forretningspåvirkning. Artiklens link går til hans LinkedIn-profil.

Hver fase gav en PDF med reproduktionstrin og beviser. Vi offentliggør metode og beslutningsdisciplin, ikke adgangspunkter, angrebskæde, credentials eller rettelsesdetaljer.

AI kan accelerere udvikling, men troværdig kode kan skjule fejl i autorisation og logik. Uafhængig gennemgang, rettelse og gentest er stadig menneskeligt ansvar.

04

Gør fund til en lanceringsport

En rapport skaber først værdi, når hver risiko har en ejer, en releasebeslutning og bevis for rettelsen.

  1. 01
    Prioritér forretningspåvirkning

    Registrér asset, nødvendig adgang, påvirkning, reproducerbarhed, midlertidig kontrol, ejer og deadline; stop lanceringen ved åben kritisk risiko.

  2. 02
    Ret ved den ejende grænse

    Ret autorisation, validering, state, betaling, data, værktøjer eller infrastruktur ved kilden, ikke i instruktion eller UI-tekst.

  3. 03
    Gentest og behold beviser

    Kør reproduktion, nærliggende misbrugssager og regressioner; gem det daterede resultat uden følsomme detaljer.

05

Prostirs rolle

Prostir lader creators bygge, tjene på og udrulle egne Agents uden at kode hele SaaS-backenden. Adgang, værktøjer, data, betalinger og logik skal stadig verificeres.

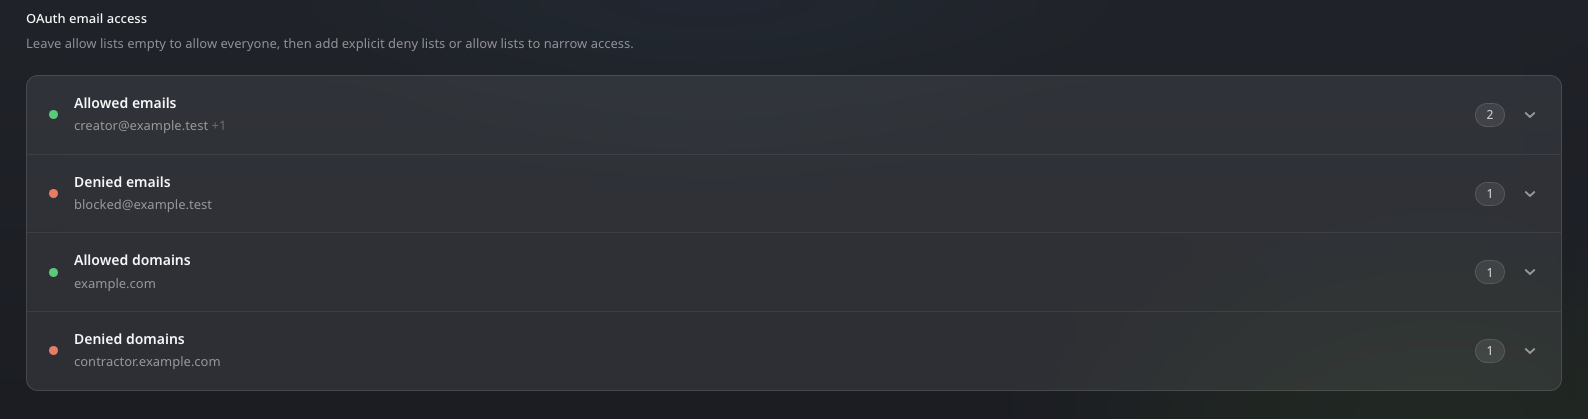
Nye Agents er private som standard med OAuth først, eksplicitte scoped alternativer, præcist ejerskab og afgrænsede værktøjer. Kontrollerne skal testes.

Den første eksterne version synliggjorde konkrete risici før bredere lancering. Næste evidens er rettelse efterfulgt af uafhængig gentest.

OAuth-adgangspolitikken i Prostir Agent med tilladte og afviste e-mails og domæner
Vælg billedet for at åbne det i fuld størrelse.
06

Hvad med private oplysninger og sikkerhed?

Beslut, hvilke personer, produkter og værktøjer der må bruge hver oplysning. Giv kun den adgang, opgaven kræver, og undersøg, hvor den valgte model behandler data. Company er et privat arbejdsrum. Et link, der ser privat ud, er i sig selv hverken adgangskontrol eller bevis på en sikkerhedscertificering.

Et eksempel med Prostir

Giv en Agent til kundeservice adgang til godkendte politikker frem for hele kundedatabasen. Hold en Store-kundes private præferencer adskilt fra fælles produktoplysninger, og prøv oplevelsen med forskellige brugere.

Udforsk den forbundne viden, og ret derefter agentens regler med Builder.

Det skal du tjekke først

Gennemgå rettigheder, modeludbyderens vilkår og følsomme felter. Test med en anden bruger, at manglende adgang faktisk afvises, før du deler produktet med rigtige virksomhedsoplysninger.

Fra svar til handling Værktøjer og tjenester.
Værktøjer og tjenester.

Løsninger

Byg en AI-agent til den måde, din virksomhed arbejder på

En agent med en tydelig opgave, virksomhedens viden og en praktisk vej til brugerne. Test rigtige spørgsmål, undersøg kilder og tilladte handlinger, og tilpas i Builder før invitationer.

Løsninger

Din næste agent begynder med dit arbejde.

Vælg ét kundespørgsmål eller en rutine, og byg en agent med din egen viden. Start med 7 dages Creator-prøve uden betalingskort.

Billedvisning