Prostir

Articolo basato su ricerca

Lista di controllo di verifica di sicurezza per Agent AI

Un verifica di sicurezza di un Agent AI deve verificare l'intero confine del prodotto, non solo il istruzione, prima di usare identità, strumento, dati, pagamenti o clienti reali. La prima verifica esterna di Prostir ha seguito tre fasi approvate e ha rilevato otto vulnerabilità, una critica con impatto diretto sul business.

Prima di leggere

Cosa pubblichi

Un piano pratico per verifica, correzione e retest basato sul primo verifica esterno di Prostir, senza divulgare dettagli sfruttabili.

Ideale per

Founder, responsabili di prodotto e gruppo tecnici che preparano un Agent o una piattaforma AI per utenti reali.

Dove succede il lavoro

Verifica sicurezza Agent AI · Penetration prova · Controllo accessi · Lista di controllo lancio

01

Cosa deve coprire l'verifica

Verifica applicazione e Agent insieme: identità, autenticazione, autorizzazione, isolamento, dati, strumento MCP e API, memoria, upload, pagamenti, segreti, registro, limiti, approvazioni e ripristino.

Prima dei prova attivi concorda per iscritto ambito, account, metodi, orari, condizioni di arresto, gestione delle prove e approvazione del proprietario.

Il risultato è una fotografia datata del rischio, non un certificato assoluto. Correggi per impatto e ripeti la verifica dopo cambi sostanziali a accesso, strumento, memoria, pagamenti, modelli o infrastruttura.
02

Le tre fasi usate per Prostir

  1. 01
    Ricognizione passiva

    DNS, sottodomini, OSINT pubblico e fingerprint tecnologici vengono analizzati senza richieste ai servizio della piattaforma.

  2. 02
    Ricognizione attiva

    Nello ambito autorizzato si controllano porte, header, punto di accesso e segnali degli scanner, confermando manualmente i risultati.

  3. 03
    Prova dell'applicazione

    Flussi da utente normale e ipotesi mirate verificano autenticazione, pagamenti, controllo accessi e logica. Ogni fase parte solo dopo l'approvazione del rapporto precedente.

03

Cosa può essere pubblicato in sicurezza

Ruslan Siniaiev ha condotto la prima verifica: otto vulnerabilità documentate, una critica con impatto diretto sul business. Il link dell'Articolo porta al suo profilo LinkedIn.

Ogni fase ha prodotto un PDF con prove e passaggi di riproduzione. Rendiamo pubblici metodo e disciplina, non punto di accesso, catena di attacco, credenziali o dettagli della correzione.

L'AI accelera lo sviluppo, ma codice plausibile può nascondere difetti di autorizzazione e logica. Verifica indipendente, correzione e retest restano responsabilità umane.

04

Trasforma i finding in un gate di lancio

Un rapporto crea valore solo quando ogni rischio ha un responsabile, una decisione e una prova della correzione.

  1. 01
    Ordina per impatto

    Registra asset, accesso richiesto, impatto, riproducibilità, controllo temporaneo, responsabile e scadenza; blocca il lancio se resta un rischio critico.

  2. 02
    Correggi il confine proprietario

    Ripara autorizzazione, validazione, stato, pagamenti, dati, strumento o infrastruttura alla fonte, non nel istruzione o nella UI.

  3. 03
    Ripeti e conserva le prove

    Riesegui la riproduzione, i casi di abuso vicini e le regressioni; conserva l'esito datato senza esporre dettagli sensibili.

05

Dove entra Prostir

Prostir permette di creare, monetizzare e distribuire Agent propri senza sviluppare tutto il sistema servizio SaaS. Il percorso è più breve, ma accesso, strumento, dati, pagamenti e logica vanno comunque verificati.

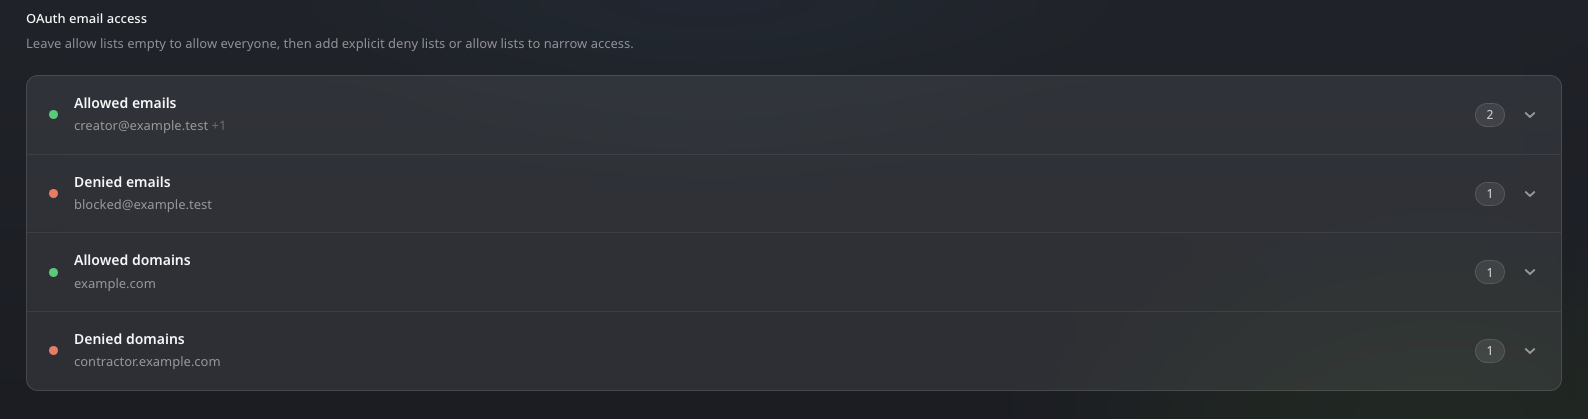
I nuovi Agent sono privati per impostazione predefinita, con OAuth come modalità principale, alternative scoped esplicite, proprietà esatta e strumento limitati. Sono controlli da testare.

Il primo verifica esterno ha reso visibili rischi concreti prima di un rilascio più ampio. La prossima evidenza è la correzione seguita da un retest indipendente.

Policy di accesso OAuth di Prostir Agent con email e domini consentiti e negati
Seleziona l'immagine per aprirla a grandezza intera.
06

E le informazioni private e la sicurezza?

Decidi quali persone, prodotti e strumenti possono usare ciascuna informazione. Assegna al compito solo gli accessi necessari e considera dove il modello scelto elabora i dati. Company è uno spazio di lavoro privato; un collegamento che sembra privato, da solo, non controlla gli accessi e non dimostra una certificazione di sicurezza.

Un esempio con Prostir

Dai a un Agent per l’assistenza accesso alle politiche approvate, anziché all’intero database dei clienti. Tieni le preferenze private di un cliente di Store separate dai fatti condivisi sui prodotti e prova l’esperienza con utenti diversi.

Esplora i collegamenti tra le conoscenze, poi aggiorna le regole dell’agente con Builder.

Cosa verificare prima

Rivedi le autorizzazioni, le condizioni del fornitore del modello e i campi sensibili. Prova un accesso negato con un altro utente prima di condividere il prodotto con informazioni aziendali reali.

Dalla risposta a un’azione utile Strumenti e servizi collegati.
Strumenti e servizi collegati.

Soluzioni

Costruttore di agenti IA per il modo in cui lavori

Un agente con compito chiaro, contesto della tua attività e accesso per chi ne ha bisogno. Prova richieste reali, controlla fonti e azioni e miglioralo in Builder prima di invitare altri.

Soluzioni

Il prossimo agente parte dal tuo lavoro.

Scegli una domanda dei clienti o un’attività ricorrente e crea un agente con le tue conoscenze. Inizia i 7 giorni di Creator senza carta.

Anteprima immagine