Prostir

Researchbaserad artikel

Checklista för säkerhetsgranskning av AI-agent

En säkerhetsgranskning av en AI-agent måste testa hela produktgränsen, inte bara prompten, innan riktiga identiteter, verktyg, data, betalningar eller kunder används. Prostirs första externa granskning hade tre godkända faser och fann åtta sårbarheter, varav en kritisk med direkt affärspåverkan.

Innan du läser

Vad som publiceras

En praktisk plan för granskning, åtgärd och omtest baserad på Prostirs första externa granskning, utan att publicera exploaterbara detaljer.

Bäst för

Grundare, produktägare och tekniska grupp som förbereder en AI-agent eller AI-plattform för verkliga användare.

Där arbetet sker

Säkerhetsgranskning AI-agent · Penetrationstest · Åtkomstkontroll · Lanseringschecklista

01

Vad granskningen måste täcka

Testa applikation och Agent tillsammans: identitet, autentisering, auktorisering, isolering, data, MCP- och API-verktyg, minne, filer, betalningar, hemligheter, loggar, gränser, godkännanden och återställning.

Bestäm skriftligen omfattning, testkonton, metoder, tider, stoppvillkor, bevishantering och ägarens godkännande före aktiv testning.

Resultatet är en daterad riskbild, inte ett absolut certifikat. Åtgärda efter affärspåverkan och testa igen efter viktiga ändringar i åtkomst, verktyg, minne, betalning, modeller eller infrastruktur.
02

De tre faserna för Prostir

  1. 01
    Passiv rekognosering

    DNS, subdomäner, offentlig OSINT och teknikfingeravtryck granskas utan anrop till plattformens servrar.

  2. 02
    Aktiv rekognosering

    Inom godkänt omfattning kontrolleras portar, headers, anslutningspunkter och scannersignaler, och resultat bekräftas manuellt.

  3. 03
    Applikationstest

    Vanliga användarflöden och underbyggda hypoteser testar autentisering, betalning, åtkomst och logik. Varje fas börjar först efter att föregående rapport godkänts.

03

Vad som kan publiceras säkert

Ruslan Siniaiev genomförde den första granskningen: åtta dokumenterade sårbarheter, en kritisk med direkt affärspåverkan. Artikelns länk går till hans LinkedIn-profil.

Varje fas gav en PDF med reproduktionssteg och bevis. Vi publicerar metod och beslutsdisciplin, inte anslutningspunkter, attackkedja, autentiseringsuppgifter eller åtgärdsdetaljer.

AI kan påskynda utveckling, men trovärdig kod kan dölja fel i auktorisering och logik. Oberoende granskning, åtgärd och omtest är fortsatt mänskligt ansvar.

04

Gör fynden till en lanseringsgrind

En rapport skapar värde först när varje risk har en ägare, ett releasebeslut och bevis på fungerande åtgärd.

  1. 01
    Prioritera affärspåverkan

    Dokumentera tillgång, åtkomst, påverkan, reproducerbarhet, tillfällig kontroll, ägare och tidsfrist; stoppa lansering vid öppen kritisk risk.

  2. 02
    Åtgärda vid rätt gräns

    Rätta auktorisering, validering, state, betalning, data, verktyg eller infrastruktur vid källan, inte i prompten eller UI-texten.

  3. 03
    Testa igen och bevara bevis

    Kör reproduktion, närliggande missbruksfall och regressioner; spara daterat resultat utan känsliga detaljer.

05

Prostirs roll

Prostir låter creators bygga, monetarisera och driftsätta egna Agents utan att koda hela SaaS-backendet. Åtkomst, verktyg, data, betalningar och logik måste ändå verifieras.

Nya Agents är privata som standard, med OAuth först, uttryckliga scoped alternativ, exakt ägarskap och begränsade verktyg. Kontrollerna ska testas.

Den första externa granskningen synliggjorde konkreta risker före bredare lansering. Nästa bevis är åtgärd följd av oberoende omtest.

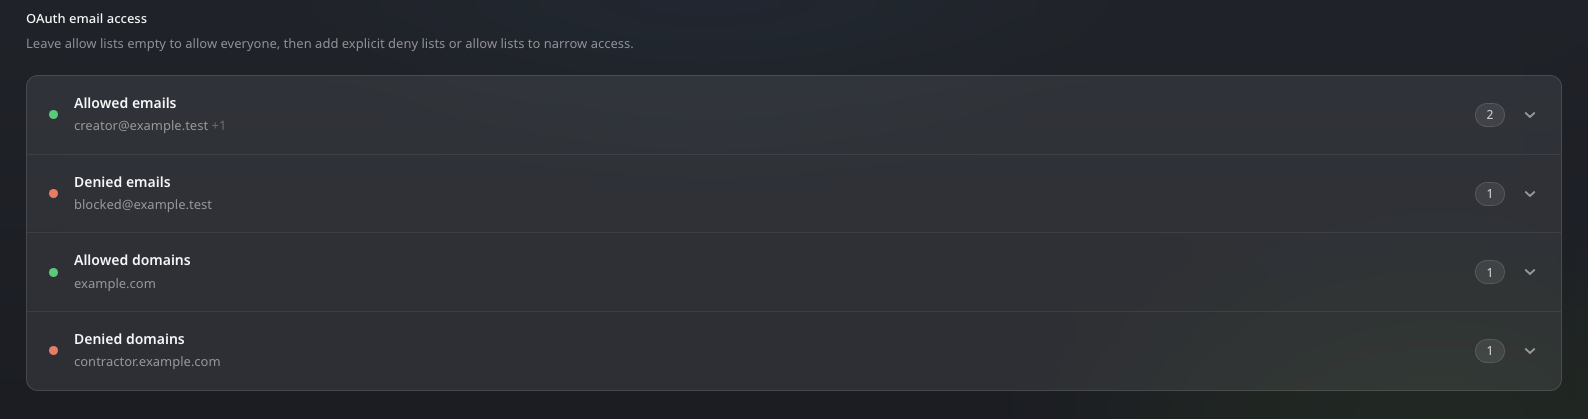
OAuth-åtkomstpolicyn i Prostir Agent med tillåtna och nekade e-postadresser och domäner
Välj bilden för att öppna den i full storlek.
06

Hur är det med privata uppgifter och säkerhet?

Bestäm vilka personer, produkter och verktyg som får använda varje uppgift. Ge jobbet bara den åtkomst det behöver och tänk på var den valda modellen behandlar data. Company är en privat arbetsyta; en till synes privat länk är inte i sig åtkomstkontroll eller bevis på säkerhetscertifiering.

Ett exempel i Prostir

Ge supportagenten tillgång till godkända riktlinjer i stället för hela kunddatabasen. Håll en Store-kunds privata preferenser skilda från gemensamma produktfakta och testa åtkomsten med olika användare innan du delar.

Utforska den sammanlänkade kunskapen och ändra sedan agentens regler med Builder.

Det här kontrollerar du först

Granska behörigheter, modellleverantörens villkor och känsliga fält. Testa nekad åtkomst med en annan användare innan du delar verkliga företagsuppgifter.

Gör svaret till användbart arbete Verktyg och anslutna tjänster.
Verktyg och anslutna tjänster.

Lösningar

AI-agentbyggare för ditt företags arbete

En Agent med tydligt uppdrag, företagets sammanhang och en fungerande väg in för rätt personer. Testa riktiga frågor, granska källor och tillåtna åtgärder och förfina beteendet i Builder innan andra bjuds in.

Lösningar

Nästa Agent börjar med ditt arbete.

Välj en kundfråga eller rutinuppgift och bygg en Agent med din kunskap. Starta Creators provperiod på 7 dagar utan betalkort.

Bildvisning