Prostir

Recherchierter Artikel

Sicherheitsaudit-Checkliste für KI-Agenten

Ein Sicherheitsaudit für KI-Agenten muss vor dem Einsatz echter Identitäten, Werkzeuge, Daten, Zahlungen oder Kunden die gesamte Produktgrenze prüfen, nicht nur den Anweisung. Prostirs erste externe Prüfung lief in drei freigegebenen Phasen und fand acht Schwachstellen, darunter eine kritische mit direkter Geschäftsauswirkung.

Bevor du liest

Was veröffentlicht wird

Ein praktischer Plan für Prüfung, Behebung und Retest auf Basis von Prostirs erstem externen Prüfung, ohne verwertbare Angriffsdaten offenzulegen.

Am besten für

Gründer, Product Verantwortlicher und technische Companies, die einen KI-Agenten oder eine KI-Plattform für echte Nutzer vorbereiten.

Wo die Arbeit passiert

KI-Agent-Sicherheitsaudit · Penetrationstest · Zugriffskontrolle · Launch-Checkliste

01

Was das Prüfung abdecken muss

Prüfen Sie Anwendung und Agent gemeinsam: Identität, Authentifizierung, Autorisierung, Isolation, Daten, MCP- und API-Werkzeuge, Memory, Uploads, Zahlungen, Secrets, Protokolle, Limits, Freigaben und Wiederherstellung.

Vereinbaren Sie vor aktiven Tests schriftlich Umfang, Testkonten, Methoden, Zeiten, Abbruchbedingungen, Beweissicherung und Zustimmung des Verantwortliche.

Das Ergebnis ist eine datierte Risikomomentaufnahme, kein absolutes Zertifikat. Beheben Sie nach Geschäftsauswirkung und wiederholen Sie die Prüfung nach wesentlichen Änderungen.
02

Die drei Phasen bei Prostir

  1. 01
    Passive Aufklärung

    DNS, Subdomains, öffentliches OSINT und Technologie-Fingerprints werden ohne Anfragen an die Plattformserver untersucht.

  2. 02
    Aktive Aufklärung

    Im freigegebenen Umfang werden Ports, Header, Endpunkte und Scanner-Signale geprüft und manuell bestätigt.

  3. 03
    Anwendungstest

    Normale Nutzerpfade und begründete Hypothesen prüfen Authentifizierung, Zahlungsfluss, Zugriffskontrolle und Produktlogik. Jede Phase startet erst nach Freigabe des vorherigen Berichts.

03

Was sicher veröffentlicht werden kann

Ruslan Siniaiev führte die erste Prüfung durch: acht dokumentierte Schwachstellen, eine davon kritisch mit direkter Geschäftsauswirkung. Der Link im Artikel führt zu seinem LinkedIn-Profil.

Jede Phase lieferte einen PDF-Bericht mit Reproduktionsschritten und Belegen. Öffentlich sind Methode und Entscheidungsdisziplin, nicht Endpunkte, Angriffskette, Zugangsdaten oder Behebungsdetails.

KI kann Entwicklung beschleunigen, doch plausibler Code kann Autorisierungs- und Logikfehler verbergen. Unabhängige Prüfung, Behebung und Retest bleiben menschliche Verantwortung.

04

Findings zum Launch-Gate machen

Ein Bericht schafft erst Wert, wenn jedes Risiko einen Verantwortlicher, eine Version-Entscheidung und einen Beleg für die Behebung hat.

  1. 01
    Nach Geschäftsauswirkung priorisieren

    Erfassen Sie Asset, benötigten Zugriff, Auswirkung, Reproduzierbarkeit, Zwischenkontrolle, Verantwortlicher und Frist; ein offenes kritisches Risiko stoppt den Launch.

  2. 02
    An der zuständigen Grenze beheben

    Korrigieren Sie Autorisierung, Validierung, Zustand, Zahlungen, Daten, Werkzeuge oder Infrastruktur an der Quelle, nicht im Anweisung oder UI-Text.

  3. 03
    Erneut testen und belegen

    Wiederholen Sie Reproduktion, benachbarte Missbrauchsfälle und Regressionen; bewahren Sie das datierte Ergebnis ohne sensible Details auf.

05

Wo Prostir ansetzt

Mit Prostir erstellen, monetarisieren und betreiben Creator eigene Agents, ohne das gesamte SaaS-Serversystem zu programmieren. Zugriff, Werkzeuge, Daten, Zahlungen und Logik müssen trotzdem geprüft werden.

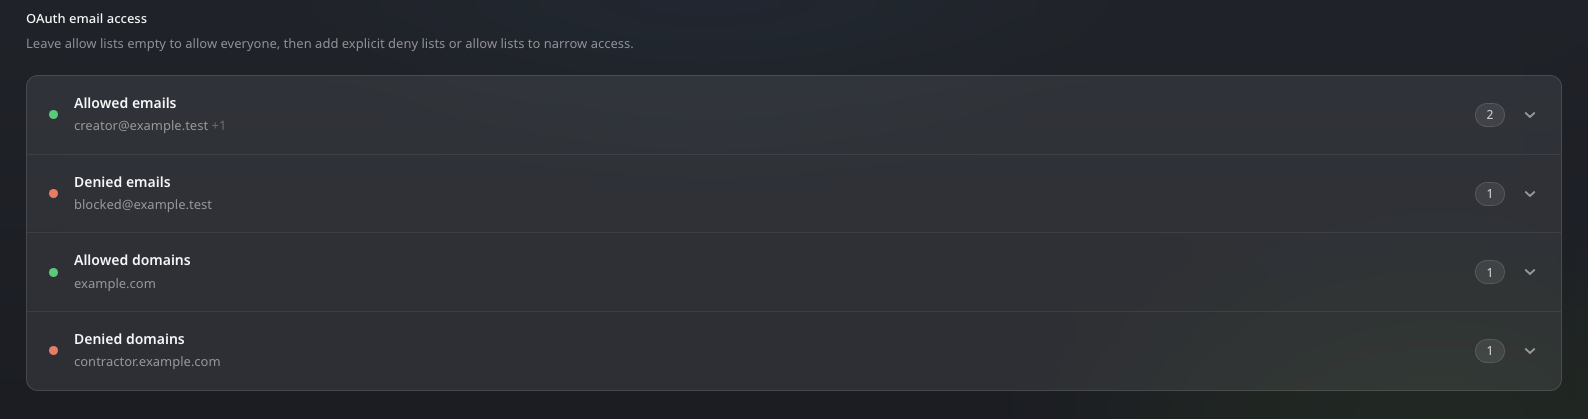
Neue Agents sind standardmäßig privat, mit OAuth zuerst, expliziten scoped Alternativen, eindeutigem Verantwortlicher und begrenzten Werkzeuge. Diese Kontrollen sind Testziele.

Das erste externe Prüfung machte konkrete Risiken vor einer breiteren Freigabe sichtbar. Die nächste Evidenz sind Behebung und unabhängiger Retest.

OAuth-Zugriffsrichtlinie von Prostir Agent mit erlaubten und abgelehnten E-Mails und Domains
Wähle das Bild aus, um es in voller Größe zu öffnen.
06

Wie sieht es mit vertraulichen Informationen und Sicherheit aus?

Entscheide, welche Personen, Produkte und Werkzeuge die einzelnen Informationen nutzen dürfen. Gib der Aufgabe nur die nötigen Zugriffsrechte und berücksichtige, wo das gewählte Modell Daten verarbeitet. Company ist ein privater Arbeitsbereich. Ein Link, der privat aussieht, ist allein weder eine Zugriffskontrolle noch ein Nachweis für eine Sicherheitszertifizierung.

Ein Beispiel mit Prostir

Gib Agent für den Kundendienst Zugriff auf freigegebene Richtlinien statt auf die gesamte Kundendatenbank. Halte private Wünsche eines Store-Kunden von gemeinsamen Produktfakten getrennt und teste die Nutzung mit verschiedenen Personen.

Erkunde die verknüpften Wissensinhalte und ändere dann mit Builder die Regeln des Agenten.

Was du zuerst prüfen solltest

Prüfe Berechtigungen, die Bedingungen des Modellanbieters und vertrauliche Felder. Teste mit einem anderen Nutzer, ob der Zugriff tatsächlich verweigert wird, bevor du das Produkt mit echten Geschäftsdaten teilst.

Aus Antworten wird nützliche Arbeit Werkzeuge und verbundene Dienste.
Werkzeuge und verbundene Dienste.

Lösungen

KI-Agent erstellen, passend zu deiner Arbeit

Ein Agent mit klarem Auftrag, deinem Geschäftskontext und einem Zugang für die richtigen Personen. Teste echte Anfragen, prüfe Quellen und Aktionen und verbessere ihn in Builder vor der Einladung.

Lösungen

Dein nächster Agent beginnt mit deiner Arbeit.

Wähle eine Kundenfrage oder Routineaufgabe und erstelle einen Agenten mit deinem Wissen. Starte 7 Tage Creator ohne Kreditkarte.

Bildvorschau