Prostir

Researchbasert artikkel

Sjekkliste for sikkerhetsrevisjon av AI-agent

En sikkerhetsrevisjon av en AI-agent må teste hele produktgrensen, ikke bare prompten, før systemet får virkelige identiteter, verktøy, data, betalinger eller kunder. Prostirs første eksterne gjennomgang hadde tre godkjente faser og fant åtte sårbarheter, hvorav én kritisk med direkte forretningspåvirkning.

Før du leser

Hva blir publisert

En praktisk plan for revisjon, utbedring og retest basert på Prostirs første eksterne revisjon, uten å publisere detaljer som kan utnyttes.

Passer best for

Gründere, produkteiere og tekniske gruppe som forbereder en AI-agent eller AI-plattform for virkelige brukere.

Hvor arbeidet skjer

Sikkerhetsrevisjon AI-agent · Penetrasjonstest · Tilgangskontroll · Lanseringssjekkliste

01

Dette må revisjonen dekke

Test applikasjon og Agent sammen: identitet, autentisering, autorisasjon, isolasjon, data, MCP- og API-verktøy, minne, filer, betalinger, secrets, logger, grenser, godkjenninger og gjenoppretting.

Avtal skriftlig omfang, testkontoer, metoder, tider, stoppvilkår, bevishåndtering og eierens godkjenning før aktiv testing.

Resultatet er et datert risikobilde, ikke et absolutt sertifikat. Utbedre etter forretningspåvirkning og test på nytt etter vesentlige endringer i tilgang, verktøy, minne, betaling, modeller eller infrastruktur.
02

De tre fasene hos Prostir

  1. 01
    Passiv rekognosering

    DNS, subdomener, offentlig OSINT og teknologifingeravtrykk undersøkes uten forespørsler til plattformens servere.

  2. 02
    Aktiv rekognosering

    Innenfor godkjent omfang kontrolleres porter, headers, tilgangspunkter og scannersignaler, og funn bekreftes manuelt.

  3. 03
    Applikasjonstest

    Vanlige brukerflyter og begrunnede hypoteser tester autentisering, betaling, tilgang og logikk. Hver fase starter først etter godkjenning av forrige rapport.

03

Dette kan publiseres trygt

Ruslan Siniaiev utførte den første gjennomgangen: åtte dokumenterte sårbarheter, én kritisk med direkte forretningspåvirkning. Lenken i Artikkelen går til LinkedIn-profilen hans.

Hver fase ga en PDF med reproduksjonstrinn og bevis. Vi publiserer metode og beslutningsdisiplin, ikke tilgangspunkter, angrepskjede, credentials eller detaljer om utbedring.

AI kan akselerere utvikling, men troverdig kode kan skjule feil i autorisasjon og logikk. Uavhengig gjennomgang, utbedring og retest er fortsatt menneskelig ansvar.

04

Gjør funn til en lanseringsport

En rapport skaper først verdi når hver risiko har en eier, en releasebeslutning og bevis på at rettelsen virker.

  1. 01
    Prioriter forretningspåvirkning

    Registrer asset, nødvendig tilgang, påvirkning, reproduserbarhet, midlertidig kontroll, eier og frist; stopp lansering ved åpen kritisk risiko.

  2. 02
    Rett ved riktig grense

    Rett autorisasjon, validering, state, betaling, data, verktøy eller infrastruktur ved kilden, ikke i prompten eller UI-teksten.

  3. 03
    Test igjen og behold bevis

    Kjør reproduksjon, nærliggende misbrukstilfeller og regresjoner; lagre datert resultat uten sensitive detaljer.

05

Prostirs rolle

Prostir lar creators bygge, tjene penger på og distribuere egne Agents uten å kode hele SaaS-backenden. Tilgang, verktøy, data, betalinger og logikk må fortsatt verifiseres.

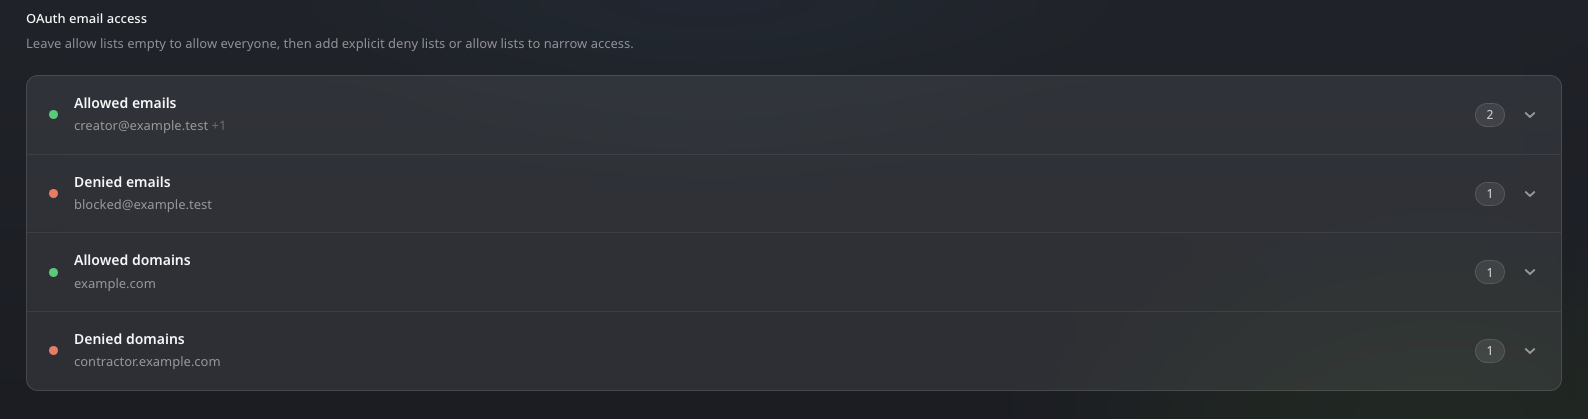
Nye Agents er private som standard, med OAuth først, eksplisitte scoped alternativer, eksakt eierskap og avgrensede verktøy. Kontrollene skal testes.

Den første eksterne revisjonen synliggjorde konkrete risikoer før bredere lansering. Neste evidens er utbedring fulgt av uavhengig retest.

OAuth-tilgangspolicyen i Prostir Agent med tillatte og avviste e-postadresser og domener
Velg bildet for å åpne det i full størrelse.
06

Hva med privat informasjon og sikkerhet?

Bestem hvilke personer, produkter og verktøy som kan bruke hver opplysning. Gi bare den tilgangen jobben krever, og vurder hvor den valgte modellen behandler data. Company er et privat arbeidsrom. En lenke som ser privat ut, er i seg selv verken tilgangskontroll eller bevis på sikkerhetssertifisering.

Et eksempel med Prostir

Gi en Agent for kundestøtte tilgang til godkjente retningslinjer fremfor hele kundedatabasen. Hold en Store-kundes private preferanser adskilt fra felles produktopplysninger, og prøv opplevelsen med ulike brukere.

Utforsk den sammenkoblede kunnskapen, og endre deretter agentens regler med Builder.

Dette bør du sjekke først

Gå gjennom tillatelser, modellleverandørens vilkår og sensitive felter. Test med en annen bruker at manglende tilgang faktisk blir avvist før du deler produktet med virkelige bedriftsopplysninger.

Fra svar til nyttig arbeid Verktøy og tjenester.
Verktøy og tjenester.

Løsninger

Bygg en AI-agent for måten bedriften din jobber på

En agent med tydelig jobb, bedriftens kunnskap og en praktisk vei til brukerne. Test virkelige spørsmål, undersøk kilder og tillatte handlinger, og forbedre i Builder før invitasjoner.

Løsninger

Din neste agent begynner med arbeidet ditt.

Velg ett kundespørsmål eller en rutine, og bygg en agent med din egen kunnskap. Start med en 7-dagers Creator-prøve uten betalingskort.

Bildevisning