Prostir

조사 아티클

AI Agent 보안 감사 체크리스트

AI Agent 보안 감사는 실제 신원, 도구, 데이터, 결제, 고객를 연결하기 전에 지침만이 아니라 제품 경계 전체를 검증해야 합니다. Prostir의 첫 외부 검토는 승인된 3단계로 진행됐고, 비즈니스에 직접 영향을 주는 치명적 1건을 포함해 취약점 8건을 발견했습니다.

읽기 전에

게시 내용

공격에 활용될 세부정보를 공개하지 않으면서 Prostir의 첫 외부 감사에 근거해 감사, 수정, 재시험를 진행하는 실무 계획.

다음 용도에 적합

실제 사용자를 위한 AI Agent 또는 AI 플랫폼을 준비하는 창업자, 제품 책임자, 기술적 팀.

작업이 이루어지는 곳

AI Agent 보안 감사 · 침투 테스트 · 접근 제어 · 출시 체크리스트

01

감사가 다뤄야 할 범위

애플리케이션과 Agent를 함께 테스트합니다. 신원, 인증, 인가, 테넌트 격리, 데이터, MCP/API 도구, 메모리, 업로드, 결제, 비밀 정보, 로그, 제한, 승인, 복구가 대상입니다.

활성 테스트 전에 범위, 테스트 계정, 방법, 시간, 중단 조건, 근거 처리, 책임자 승인을 문서로 합의합니다.

결과는 특정 시점의 위험 시점별 기록이지 절대 안전 인증서가 아닙니다. 업무 영향 순으로 수정하고 접근, 도구, 메모리, 결제, 모델, 기반 시설가 크게 바뀔 때 다시 검사합니다.
02

Prostir에 적용한 세 단계

  1. 01
    Passive 사전 조사

    플랫폼 서버에 요청를 보내지 않고 DNS, 하위 도메인, 공개 OSINT, 기술 식별 정보를 조사했습니다.

  2. 02
    활성 사전 조사

    승인된 범위에서 포트, 헤더, 엔드포인트, 스캐너 신호을 점검하고 도구 결과를 수동으로 확인했습니다.

  3. 03
    애플리케이션 테스트

    일반 사용자 흐름와 근거 있는 가설로 인증, 결제 흐름, 접근 제어, 제품 논리을 테스트했습니다. 다음 단계는 책임자가 이전 보고서를 승인한 뒤에만 시작했습니다.

03

안전하게 공개할 수 있는 사실

첫 검토는 Ruslan Siniaiev가 수행했고 취약점 8건을 문서화했습니다. 그중 1건은 비즈니스에 직접 영향을 주는 치명적이었습니다. 아티클 링크는 그의 LinkedIn 프로필로 연결됩니다.

각 단계마다 재현 단계와 근거가 담긴 PDF 보고서가 있습니다. 공개하는 것은 방법과 의사결정 원칙이며 엔드포인트, 악용 연쇄, 인증 정보, 수정 세부사항은 아닙니다.

AI는 개발를 빠르게 하지만 그럴듯한 코드에 인가과 논리 결함이 숨어 있을 수 있습니다. 독립 검토, 수정, 재시험는 사람의 책임입니다.

04

발견 사항을 출시 판정 기준로 바꾸기

보고서는 각 위험에 책임자, 출시 결정, 수정이 작동한다는 근거가 있을 때 가치가 생깁니다.

  1. 01
    업무 영향로 우선순위 정하기

    자산, 필요한 접근, 영향, 재현성, 임시 제어, 책임자, 기한을 기록하고 미해결 치명적 위험가 있으면 출시를 멈춥니다.

  2. 02
    소유 경계에서 수정하기

    인가, 검증, 상태, 결제, 데이터, 도구, 기반 시설를 출처에서 바로잡고 지침나 UI 문구로 증상을 숨기지 않습니다.

  3. 03
    재시험하고 근거 보존하기

    같은 재현, 인접 악용 사례, 회귀을 실행하고 민감한 세부정보 없이 날짜가 있는 결과를 보존합니다.

05

Prostir의 역할

Prostir는 제작자가 SaaS 백엔드 전체를 코딩하지 않고 자신의 Agents를 만들고, 수익화하고, 배포하게 합니다. 경로는 짧아지지만 접근, 도구, 데이터, 결제, 논리 검증은 필요합니다.

새 Agents는 기본 비공개이며 OAuth-첫 번째, 명시적 범위가 제한된 대안, 정확한 책임 범위, 제한된 도구를 가집니다. 이 제어은 테스트 대상입니다.

첫 외부 감사로 더 넓은 출시 전에 구체적 위험를 볼 수 있었습니다. 다음 근거는 수정과 독립 재시험입니다.

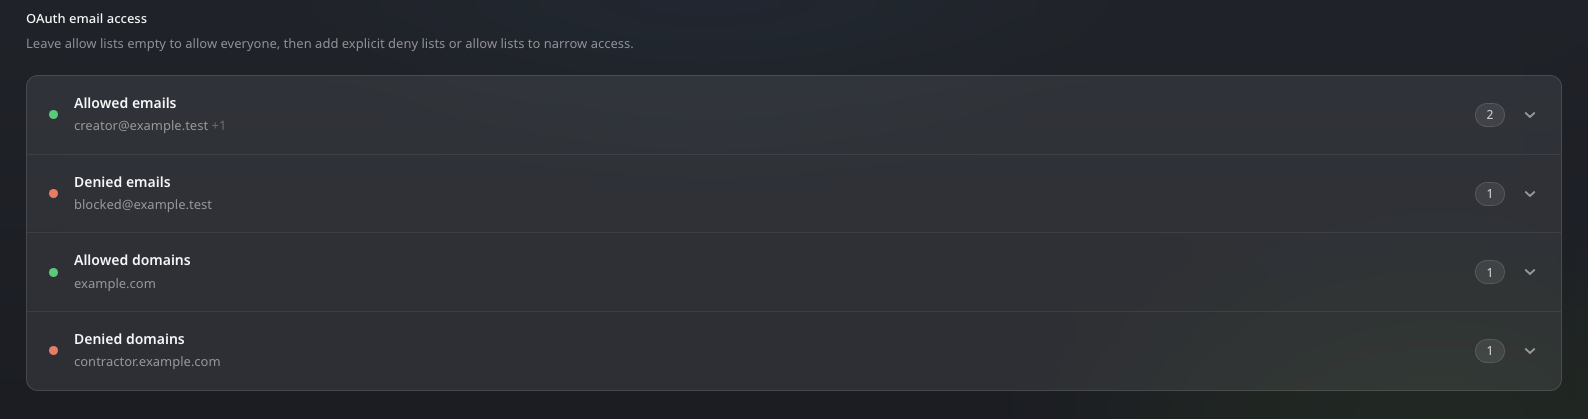
허용 및 거부 이메일과 도메인이 있는 Prostir Agent OAuth 접근 정책
이미지를 선택하면 전체 크기로 열립니다.
06

비공개 정보와 보안은 어떻게 다루나요?

각 정보를 어떤 사람, 제품, 도구가 쓸 수 있는지 정하세요. 업무에 필요한 접근 권한만 주고, 선택한 모델이 어디서 데이터를 처리하는지도 고려해요. Company는 비공개 업무 공간이에요. 하지만 비공개처럼 보이는 링크만으로 접근이 통제되거나 보안 인증을 받았다는 증거가 되지는 않아요.

Prostir 활용 예시

고객 지원용 Agent에는 전체 고객 데이터베이스 대신 승인된 지침에 접근할 권한을 주세요. Store 고객의 개인적인 선호는 공유 상품 정보와 분리해 비공개로 두고, 서로 다른 사용자로 이용해 보세요.

지식의 연결 관계를 살펴본 뒤 Builder로 에이전트의 규칙을 바꿔요.

먼저 확인할 것

권한, 모델 제공업체의 약관, 민감한 항목을 검토하세요. 실제 업무 정보를 넣어 공유하기 전에 다른 사용자로 접근이 거부되는지 시험해요.

답에서 실제 일로 이어지게 도구와 외부 서비스.
도구와 외부 서비스.

솔루션

우리 업무에 맞추는 AI 에이전트 빌더

명확한 일과 사업 맥락, 사용자에게 닿는 경로가 있는 에이전트예요. 실제 요청으로 시험하고 출처와 허용 작업을 살펴본 뒤 초대 전에 Builder로 다듬을 수 있어요.

솔루션

다음 에이전트는 지금 하는 일에서 시작해요.

고객 질문이나 반복 업무 하나를 골라 내 지식으로 만드세요. 카드 없이 Creator를 7일간 체험할 수 있어요.

이미지 미리보기