Prostir

Article documenté

Liste de contrôle d'contrôle de sécurité pour Agent IA

Un contrôle de sécurité d'Agent IA doit tester tout le périmètre produit, pas seulement le instruction, avant d'utiliser des identités, outils, données, paiements ou clients réels. Le premier contrôle externe de Prostir a suivi trois phases approuvées et identifié huit vulnérabilités, dont une critique avec impact direct sur l'activité.

Avant de lire

Ce que tu publies

Un plan concret d'contrôle, de correction et de retest fondé sur le premier contrôle externe de Prostir, sans divulguer de détails exploitables.

Idéal pour

Fondateurs, responsables produit et équipes techniques qui préparent un Agent ou une plateforme IA pour de vrais utilisateurs.

Où se passe le travail

Contrôle sécurité Agent IA · Essai d'intrusion · Contrôle d'accès · Liste de contrôle lancement

01

Ce que l'contrôle doit couvrir

Testez application et Agent ensemble : identité, authentification, autorisation, isolation, données, outils MCP et API, mémoire, fichiers, paiements, secrets, journaux, limites, approbations et reprise.

Avant tout essai actif, convenez par écrit du périmètre, des comptes, méthodes, horaires, conditions d'arrêt, traitement des preuves et de l'accord du propriétaire.

Le résultat est une photographie datée du risque, pas un certificat absolu. Corrigez selon l'impact et recommencez après tout changement majeur d'accès, outils, mémoire, paiement, modèle ou infrastructure.
02

Les trois phases utilisées pour Prostir

  1. 01
    Reconnaissance passive

    DNS, sous-domaines, OSINT public et empreintes technologiques sont étudiés sans requête vers les serveurs de la plateforme.

  2. 02
    Reconnaissance active

    Dans le périmètre autorisé, ports, headers, points d’accès et signaux des scanners sont contrôlés puis confirmés manuellement.

  3. 03
    Essai de l'application

    Parcours d'utilisateur ordinaire et hypothèses ciblées testent authentification, paiements, accès et logique. Chaque phase commence après validation du rapport précédent.

03

Ce qui peut être publié sans risque

Ruslan Siniaiev a mené le premier contrôle : huit vulnérabilités documentées, dont une critique à impact métier direct. Le lien de l'Article ouvre son profil LinkedIn.

Chaque phase a produit un PDF avec preuves et étapes de reproduction. Nous publions la méthode et la discipline, pas les points d’accès, la chaîne d'exploitation, les identifiants ni les détails de correction.

L'IA accélère le développement, mais un code plausible peut cacher des défauts d'autorisation et de logique. Contrôle indépendant, correction et retest restent des responsabilités humaines.

04

Faites des constats un gate de lancement

Un rapport ne crée de valeur que si chaque risque a un responsable, une décision et une preuve de correction.

  1. 01
    Triez par impact métier

    Consignez actif, accès requis, impact, reproductibilité, contrôle temporaire, responsable et échéance ; bloquez le lancement tant qu'un risque critique reste ouvert.

  2. 02
    Corrigez au bon niveau

    Réparez autorisation, validation, état, paiements, données, outils ou infrastructure à la source, jamais dans un instruction ou un texte d'interface.

  3. 03
    Retestez et gardez les preuves

    Rejouez la reproduction, les abus voisins et les régressions ; conservez le résultat daté sans exposer les détails sensibles.

05

La place de Prostir

Prostir permet de créer, monétiser et déployer ses propres Agents sans coder tout le système serveur SaaS. Le chemin est plus court, mais accès, outils, données, paiements et logique doivent toujours être vérifiés.

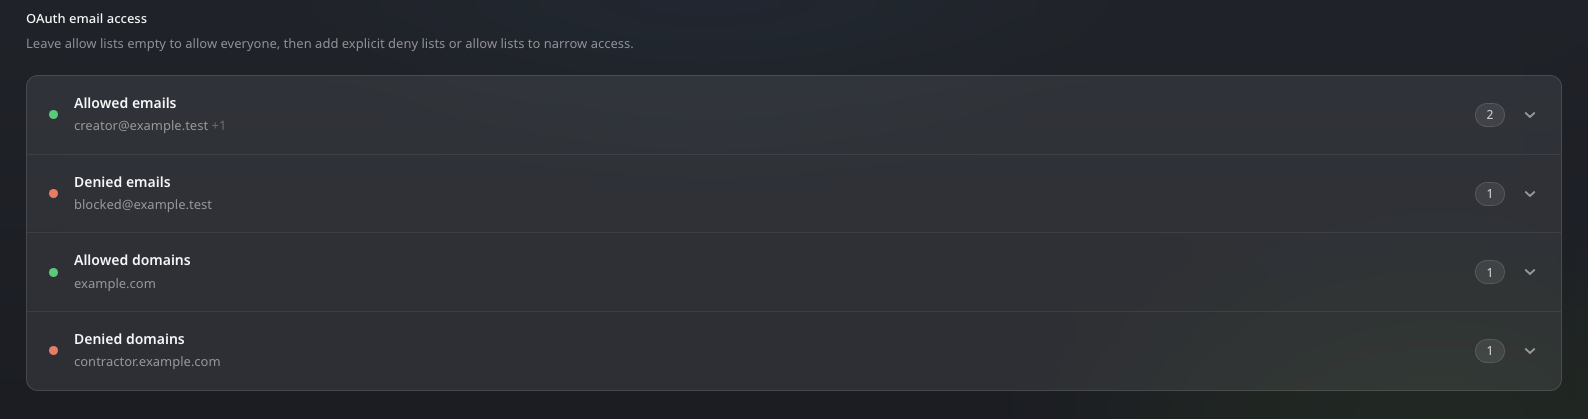
Les nouveaux Agents sont privés par défaut, avec OAuth en premier choix, alternatives scoped explicites, propriété exacte et outils bornés. Ce sont des contrôles à tester.

Le premier contrôle externe a rendu des risques concrets visibles avant une diffusion plus large. La prochaine preuve est la correction suivie d'un retest indépendant.

Politique d'accès OAuth de Prostir Agent avec e-mails et domaines autorisés et refusés
Sélectionne l'image pour l'ouvrir en taille réelle.
06

Et les données privées et la sécurité ?

Décide quelles personnes, quels produits et quels outils peuvent utiliser chaque information. Accorde seulement les accès nécessaires et regarde où le modèle choisi traite les données. Company est un espace privé ; un lien qui semble privé ne constitue pas à lui seul un contrôle d’accès ou une certification de sécurité.

Un exemple dans Prostir

Donne à l’agent d’assistance les procédures approuvées plutôt que toute la base clients. Garde les préférences privées d’un acheteur de Store séparées des informations produit partagées et teste l’accès avec plusieurs utilisateurs.

Explore les liens entre les connaissances, puis modifie les règles de l’agent avec Builder.

À vérifier d’abord

Examine les droits, les conditions du fournisseur du modèle et les champs sensibles. Teste un refus d’accès avec un autre utilisateur avant de partager des données réelles.

Passer d’une réponse à une action utile Outils et services connectés.
Outils et services connectés.

Solutions

Un créateur d’agents IA pour le travail de ton entreprise

Un agent avec un rôle clair, tes connaissances et un accès adapté à ses utilisateurs. Essaie des demandes réelles, examine les sources et affine dans Builder.

Solutions

Ton prochain agent commence par ton travail.

Choisis une question ou une tâche et essaie Creator gratuitement pendant 7 jours, sans carte.

Aperçu de l’image