Prostir

Artículo investigado

Lista de comprobación de auditoría de seguridad para un Agent de IA

Una auditoría de seguridad de un Agent de IA debe revisar todo el producto, no solo el instrucción, antes de usar identidades, herramientas, datos, pagos o clientes reales. La primera revisión externa de Prostir tuvo tres fases aprobadas y encontró ocho vulnerabilidades, una crítica para el negocio.

Antes de leer

Qué publicas

Un plan por fases para auditar, corregir y volver a probar, basado en la primera revisión externa de Prostir sin revelar exploits.

Mejor para

Fundadores, responsables de producto y equipos técnicos que preparan una plataforma o Agent de IA para usuarios reales.

Dónde ocurre el trabajo

Auditoría de seguridad IA · Pentest · Control de acceso · Lista de comprobación de lanzamiento

01

Qué debe cubrir la auditoría

Revisa aplicación y Agent como un único sistema: identidad, autenticación, autorización, aislamiento, datos, herramientas MCP/API, memoria, archivos, pagos, secretos, registros, límites, aprobaciones y recuperación.

Acordad por escrito alcance, cuentas de prueba, métodos permitidos, horario, condiciones de parada, manejo de pruebas y aprobación del propietario antes de cualquier fase activa.

El resultado es una foto fechada del riesgo, no un certificado absoluto. Corrige por impacto empresarial y repite las pruebas tras cambios importantes en acceso, herramientas, memoria, pagos, modelos o infraestructura.
02

Las tres fases usadas en Prostir

  1. 01
    Reconocimiento pasivo

    DNS, subdominios, OSINT público y huellas tecnológicas se revisan sin enviar solicitudes a los servidores de la plataforma.

  2. 02
    Reconocimiento activo

    Dentro del alcance autorizado se comprueban puertos, headers, puntos de conexión y señales de scanners, confirmando manualmente cada hallazgo.

  3. 03
    Pruebas de aplicación

    Flujos de usuario e hipótesis prueban autenticación, pagos, acceso y lógica. Cada fase empieza solo cuando el propietario acepta el informe anterior.

03

Qué puede publicarse con seguridad

Ruslan Siniaiev realizó la primera revisión: documentó ocho vulnerabilidades, incluida una crítica con impacto directo en el negocio. El enlace de este Artículo abre su LinkedIn.

Cada fase terminó con un PDF, pasos de reproducción y pruebas. Se publica el método y la lección, no puntos de conexión afectados, cadenas de ataque, credenciales ni detalles de corrección.

La IA acelera el desarrollo, pero un código plausible aún puede ocultar fallos de autorización y lógica. La revisión independiente, la corrección y el retest siguen siendo responsabilidad humana.

04

Convierte los hallazgos en una puerta de lanzamiento

Un informe aporta valor cuando cada riesgo tiene responsable, decisión y prueba de corrección.

  1. 01
    Prioriza por impacto

    Registra activo, acceso necesario, impacto, reproducibilidad, control temporal, responsable y fecha; bloquea el lanzamiento si queda una exposición crítica.

  2. 02
    Corrige al propietario real

    Arregla autorización, validación, estado, pagos, datos, herramientas o infraestructura en su contrato fuente, no mediante un instrucción o texto de UI.

  3. 03
    Repite y conserva evidencia

    Vuelve a ejecutar la reproducción, casos cercanos y regresiones; conserva la decisión fechada sin divulgar información sensible.

05

Dónde encaja Prostir

Prostir permite crear, monetizar y desplegar Agents propios sin programar todo el sistema servidor SaaS. Acorta el camino, pero no elimina la revisión de acceso, herramientas, datos, pagos y lógica.

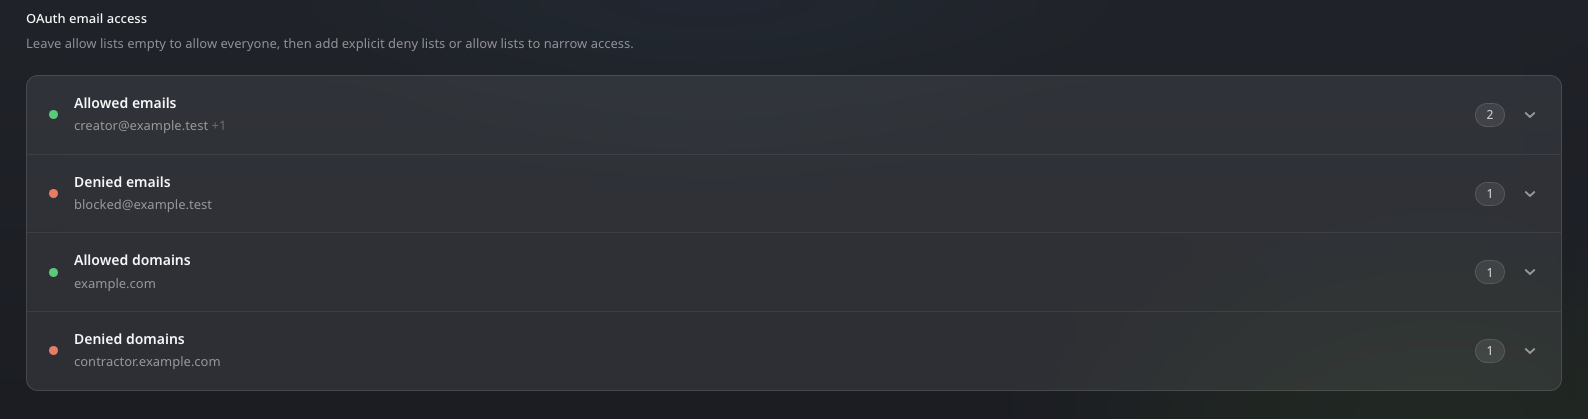
Los Agents nuevos son privados por defecto, con OAuth primero, alternativas scoped explícitas, propietario exacto y herramientas acotadas. Son controles que deben probarse.

La primera auditoría externa hizo visibles riesgos concretos antes de ampliar el lanzamiento. La siguiente evidencia es la corrección y un retest independiente.

Política de acceso OAuth de Prostir Agent con correos y dominios permitidos y denegados
Selecciona la imagen para abrirla a tamaño completo.
06

¿Qué pasa con los datos privados y la seguridad?

Decide qué personas, productos y herramientas pueden usar cada información. Concede solo el acceso necesario y ten en cuenta dónde procesa los datos el modelo elegido. Company es un espacio privado; un enlace que parece privado no es, por sí solo, control de acceso ni una certificación de seguridad.

Un ejemplo en Prostir

Da al agente de soporte acceso a políticas aprobadas, no a toda la base de clientes. Mantén las preferencias privadas de un comprador de Store separadas de los hechos compartidos sobre productos y prueba con distintos usuarios.

Explora las relaciones entre los conocimientos y actualiza las reglas del agente con Builder.

Qué comprobar primero

Revisa permisos, condiciones del proveedor del modelo y campos sensibles. Prueba el acceso denegado con otro usuario antes de compartir información real del negocio.

De una respuesta a una acción útil Herramientas y servicios conectados.
Herramientas y servicios conectados.

Soluciones

Constructor de agentes de IA para el trabajo de tu negocio

Un agente con una tarea clara, el contexto de tu negocio y acceso para las personas adecuadas. Prueba solicitudes reales, revisa fuentes y acciones y ajústalo en Builder.

Soluciones

Tu próximo agente empieza con tu trabajo.

Elige una pregunta o tarea y prueba Creator gratis durante 7 días, sin tarjeta.

Vista de imagen